AppSpear: Bytecode decrypting and DEX reassembling for packed Android malware
(November 2015)
- from
- Executable Packing
- added
- 2026-10-10
- likes
- 0
similar
-
DexHunter: Toward extracting hidden code from packed Android applications link.springer.com
(September 2015)
-
Obfuscation-resilient executable payload extraction from packed malware usenix.org
(August 2021) :star:
-
Cloak and dagger: Unpacking hidden malware attacks symantec-enterprise-blogs.security.com
-
-
-
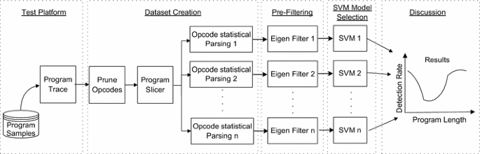
Detecting obfuscated malware using reduced opcode set and optimised runtime trace security-informatics.springeropen.com
(May 2016)
Executable Packing › :books: Literature > Scientific Research: “(November 2015)”